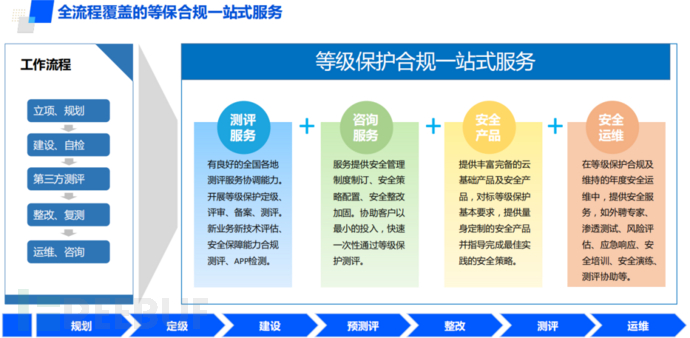
在这信息化的时代,数据安全已成为企业发展的基石。等级保护测评作为一种重要手段,为许多行业筑起了信息安全的屏障。
何为等级保护测评?
等级保护测评是指根据中华人民共和国计算机信息系统安全保护条例的相关标准和要求,对信息系统的安全保护现状进行检测的过程。就像给信息系统穿上一层防护网,确保其在遇到威胁时能够迅速作出反应。
等级保护为何重要?
信息安全如同人体的免疫系统一样重要。一旦忽视了等级保护测评,就如同人体失去了防御机制,容易成为病毒入侵的对象。例如,近年来频繁发生的网络安全事件,使得数据泄露、企业机密外泄等问题日益严重,给企业和个人都带来了不可估量的损失。
如何进行等级保护测评?
- 评估风险:根据信息系统的特性,识别潜在的安全威胁。不同行业的信息系统面对的风险各有侧重,例如金融行业关注支付安全,而政府部门可能更关心保密性。
- 制定方案:依据风险评估的结果,选择合适的防护措施和策略。这包括技术保护措施(如防火墙、加密等)与管理措施(如人员培训、制度建设等)的结合运用。
- 实施测评:通过专业的安全测试工具和技术手段进行全面检测,查找存在的安全隐患,并提出改进意见。
- 持续优化:根据测评结果,对信息系统进行调整和升级,形成闭环管理机制。
典型案例分析
以某大型电商平台为例,在进行了等级保护测评之后,其网络安全防护水平得到了显著提升。通过实施多层次的安全策略和技术手段,成功抵御了多次高并发攻击,保障了平台上用户的购物体验。
在当前复杂多变的网络环境中,等级保护测评不仅是一项必要的工作,更是企业和机构必须承担的责任。它如同一把钥匙,能够打开企业信息安全的大门;也如同一面镜子,帮助企业清晰地看到自身存在的问题和不足。只有通过对信息系统进行全面系统的安全检测与加固,才能真正做到未雨绸缪、防患于未然。