在万物互联的时代,信息安全如同一把双刃剑,既能为企业发展保驾护航,也可能成为致命隐患。然而,在日常工作中如何有效防控信息安全风险呢?这需要企业通过一系列的安全机制来保障数据和系统的安全。
随着网络安全形势日益严峻,国家越来越重视网络信息的安全防护问题。2017年6月1日,《中华人民共和国网络安全法》正式施行,并规定了“等级保护”制度,即按照信息系统的重要程度、业务性质以及受到破坏后的影响等因素来确定不同级别的信息安全保障措施。
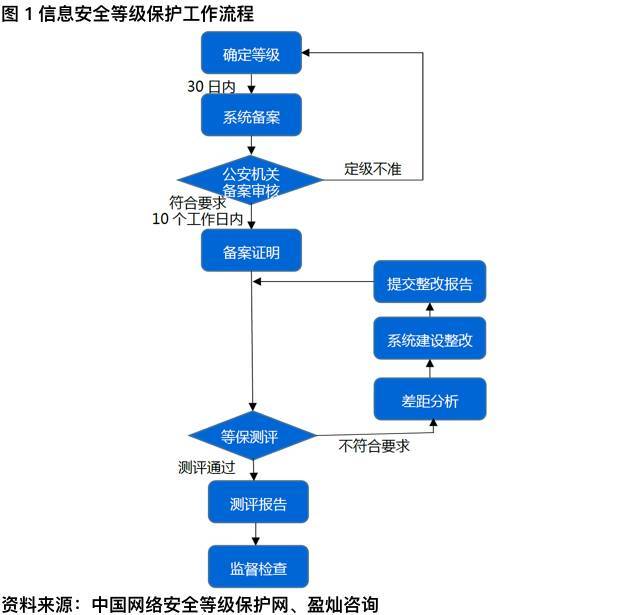
在具体实施过程中,“等级保护测评”就成为了一项不可或缺的环节。它就好比是在企业信息安全防护战中设立的一道坚固防线——通过专业的测评机构对企业网络平台进行全方位的安全检测与评估,找出可能存在的风险点和薄弱环节,并提出整改建议。这一过程不仅能够帮助企业及时发现问题并加以解决,还能为未来的信息安全建设打下坚实的基础。
以某大型企业为例,在经过连续几年的等级保护测评后发现,其内部网络存在多处潜在的安全漏洞。经过全面整改后,该企业在一次突发性的外部攻击中得以毫发无损,避免了重大经济损失和声誉损害。
当然,实施等级保护测评并非一劳永逸的事情。随着技术不断发展变化,新的安全威胁层出不穷,企业需要定期对网络系统进行评估检测,确保随时掌握最新的风险情况并迅速采取应对措施。因此,开展“等级保护测评”不仅是落实法律法规的要求,更是维护自身利益的重要手段。
综上所述,“等级保护测评”在现代信息安全体系中扮演着极其重要的角色。通过对网络平台进行全面的安全检查与优化调整,可以有效提升企业的整体防护能力,保障数据安全和业务连续性。未来,随着政策的不断推进和完善,相信会有更多企业加入到这一行列中来,在这场看不见硝烟的信息战中立于不败之地。