近年来,随着企业信息化程度的不断提高,网络安全问题越来越受到人们的关注。特别是在金融、医疗等领域,网络信息的安全直接关系到企业的生存和发展。而‘等保二级测评’作为一种重要的安全管理机制,在企业网络安全建设中发挥着关键作用。
一、什么是等保二级测评? “等保二级”是国家信息安全等级保护制度的一个分级标准,通过该评测的企业能够保障其业务系统的安全性,并符合一定的安全防护要求。具体来说,“等保二级”对企业的信息系统提出了较高的技术和管理要求,涵盖了物理安全、网络安全、主机系统安全等多个方面。

企业进行‘等保二级测评’的过程是一项全面的体检和检查。通过严格的安全评估检测来识别存在的风险点,并提出改进措施,帮助企业建立起一套完善的信息安全保障体系。这不仅能够规范企业的网络信息安全管理工作,还为提升整体业务水平奠定了坚实基础。
二、等保二级测评的重要性 1. 保障数据安全:企业通过定期进行“等保二级”检查和整改,可以有效防范黑客攻击等网络安全事件带来的损失。 2. 提高用户体验:完善的网络保护体系能够确保企业的业务系统稳定运行,减少服务中断的风险。 3. 符合法规要求:对于一些行业来说,“等保二级”测评是合规的重要标准。完成这一级别认证有助于企业避免法律风险。
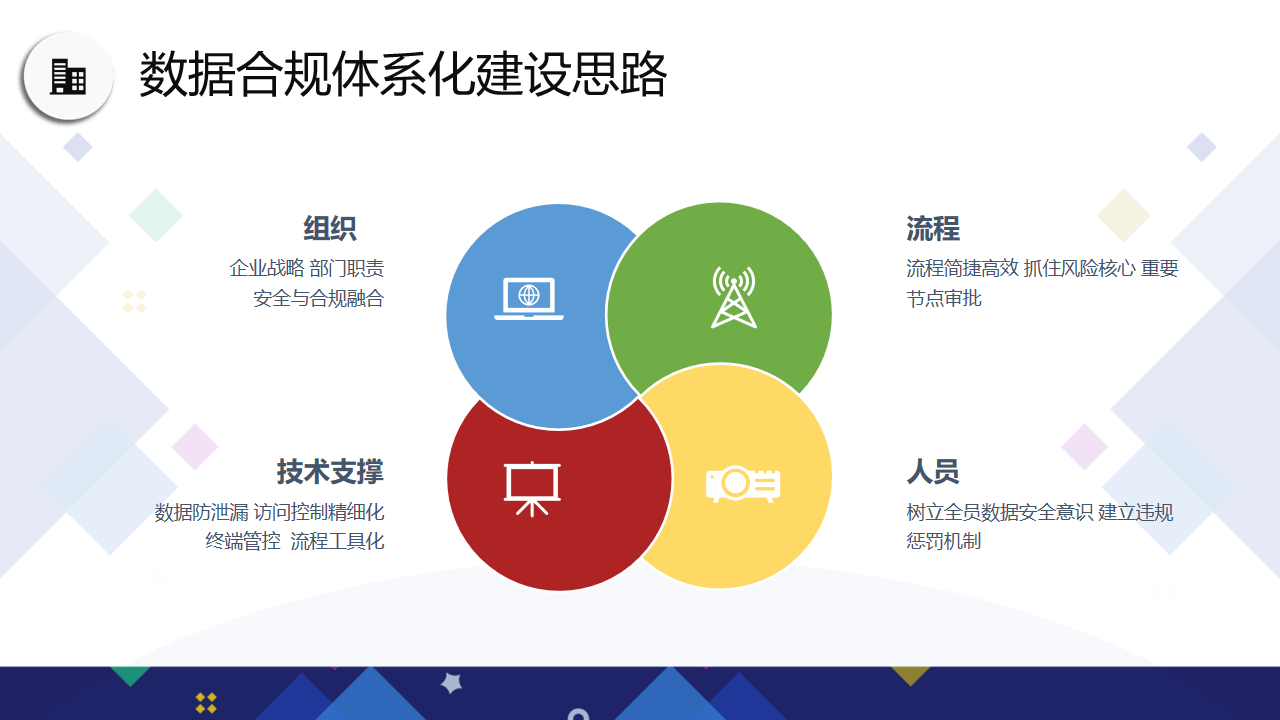
三、如何做好等保二级测评工作? 为了更好地通过“等保二级”评测,企业在日常运营中需要注意以下几个方面: - 制定详细的网络安全策略:包括安全意识培训计划以及应急响应预案。 - 加强技术防护措施:部署防火墙、入侵检测系统等硬件设备,并定期升级补丁。 - 完善管理制度:明确角色职责划分,确保每位员工都了解自己的信息安全责任。
综上所述,“等保二级”测评作为网络安全保障中的一个重要环节,在帮助企业和组织提升网络环境的整体安全性方面起着至关重要的作用。通过规范管理和科学防护手段的结合,能够为企业构筑一道坚实的“防火墙”,为业务健康发展保驾护航。